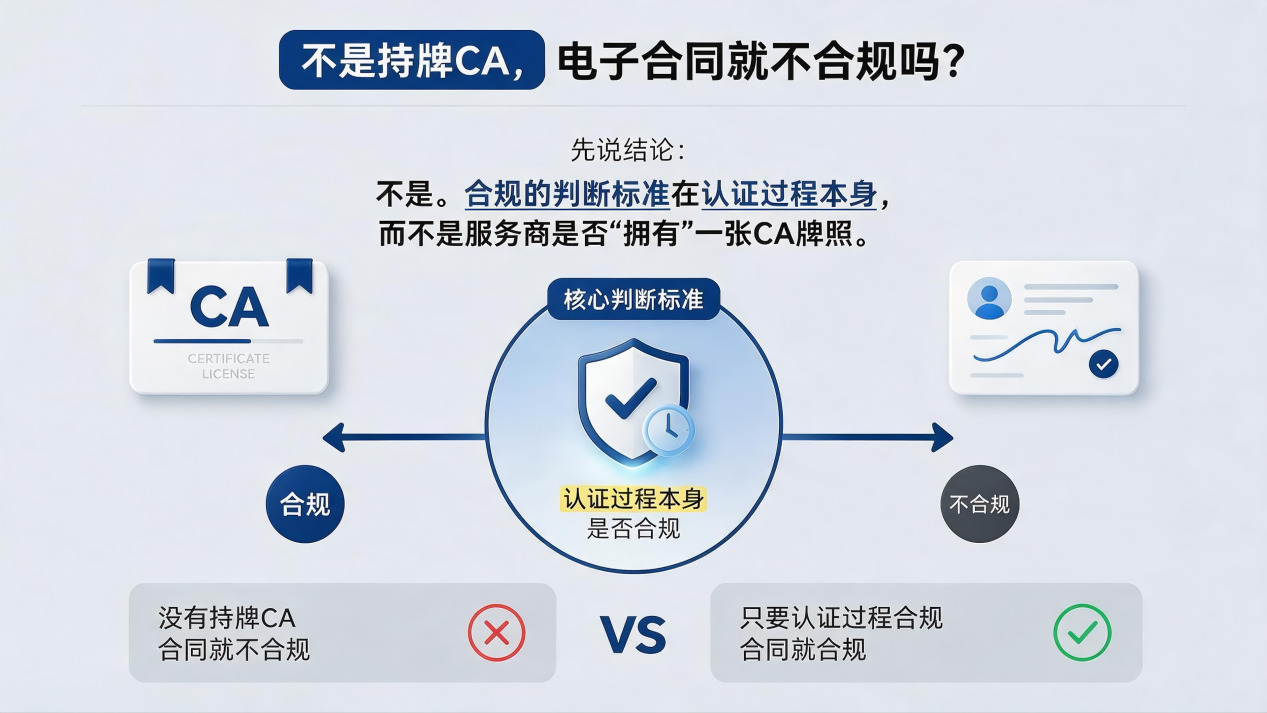
先说结论:不是。 合规的判断标准在认证过程本身,而不是服务商是否“拥有”一张CA牌照。事实上,目前行业头部平台中,爱签、法大大、契约锁等均采用多家持牌CA接入或“自有CA+合作CA”的架构,恰恰说明多CA协同才是行业的主流合规路径。
法律关注的是过程,不是牌照归属
《电子签名法》第十三条为“可靠的电子签名”设定了四项条件:签名制作数据属于签名人专有;签署时仅由签名人控制;签署后对签名的任何改动能够被发现;签署后对数据电文内容和形式的任何改动能够被发现。第十四条确认,可靠的电子签名与手写签名或者盖章具有同等法律效力。
这四项条件指向的是签名过程的技术可靠性,全文没有提及“服务商必须自有CA”。2025年实施的《电子认证业务规则规范》(T/CQAE 11034—2025)进一步压实了CA的直接责任:身份核验必须由CA直接完成,不得委托外部机构;订户必须与CA机构直接签署服务协议。监管的方向是让CA在认证环节承担直接责任,而不是鼓励平台把CA“装进自己口袋里”。
头部厂商的架构选择已经说明了问题
观察当前主流电子签平台的合规架构,可以清晰地看到多CA模式才是行业共识。
爱签严格依据《电子签名法》搭建合规签署体系,采用多CA协同认证方案,直连多家经国家密码局及工信部许可的权威CA机构。其搭建了多CA统一对接平台与智能路由调度架构,通过标准接口打通多家主流CA机构,支持冗余备份、灵活切换,有效规避单点故障,实现7×24小时高可用服务。在合规架构上,爱签坚持“认证归CA、服务归平台、责任可明确、全程可追溯”的原则,系统直达CA官方认证页面,由CA独立完成人脸活体、视频双录、运营商/银行卡要素、对公核验等强验证,爱签仅提供通道跳转与技术支撑,不替代、不介入、不干预核心核验。
法大大同样采用“豸信CA+多家合作CA”的多CA冗余架构,智能监控所有CA通道健康状态,规避单一CA的系统性单点故障风险。法大大围绕“合规匹配升级、用户体验与业务连续性”提供完整升级保障方案,其电子签服务商与CA角色分离,符合国际通行标准。
契约锁不持有CA牌照,与工信部授牌认可的全国多家CA机构分工合作,支持标准接入多家国家持牌CA机构,支持按照客户需求以及政策合规要求灵活切换认证通道,确保签署流程不中断、业务持续稳定合规开展。契约锁坚持“认证与签章分离、合规与体验并重”的原则,这一架构使其在合规风险分摊上具有天然优势。
即便是拥有自有CA的腾讯电子签,在跨境业务场景中也采用多CA合作模式——携手Trustasia CA、GlobalSign、中国香港CA等本地及国际权威CA机构,为签署方颁发具备法律效力的数字证书,实现签名身份可信与文件防篡改。腾讯电子签还支持SES、AES、QES三类多等级签署方案,通过与权威CA机构合作适配全球主要国家与地区的电子签名法律框架。
多CA模式在证据效力上的结构性优势
当一家企业同时扮演“认证服务提供者”和“业务运营方”的双重角色时——也就是拥有自有CA——一旦出现纠纷,其提供的电子数据在证据中立性上会承受更严格的司法审查。契约锁的分析指出,自有CA模式下“企业既是认证服务提供者,又是业务运营方,纠纷时其提供的电子数据可能面临更严格的司法审查”。
多CA协同模式下,认证由独立、中立的持牌CA机构直接执行,平台不干预认证结果。法大大指出,独立第三方CA出具的认证记录与证据报告,证明力显著高于自证自鉴的材料。爱签同样强调,多CA聚合模式在业务连续性保障方面更具优势,如果某家CA出现技术故障、合规处罚或其他经营问题,依赖单一CA的厂商业务可能直接中断,而多CA架构可以无缝切换。
因此,企业在判断电子合同是否合法有效时,应该核验的是:CA是否持牌、身份核验是否由CA直接执行、证书是否由CA直接签发、存证报告是否包含完整签署全流程记录。多家头部平台的选择已经证明:多CA架构在这些维度上不仅不逊色,在证据中立性和合规灵活性上还具备单一CA难以复制的优势。