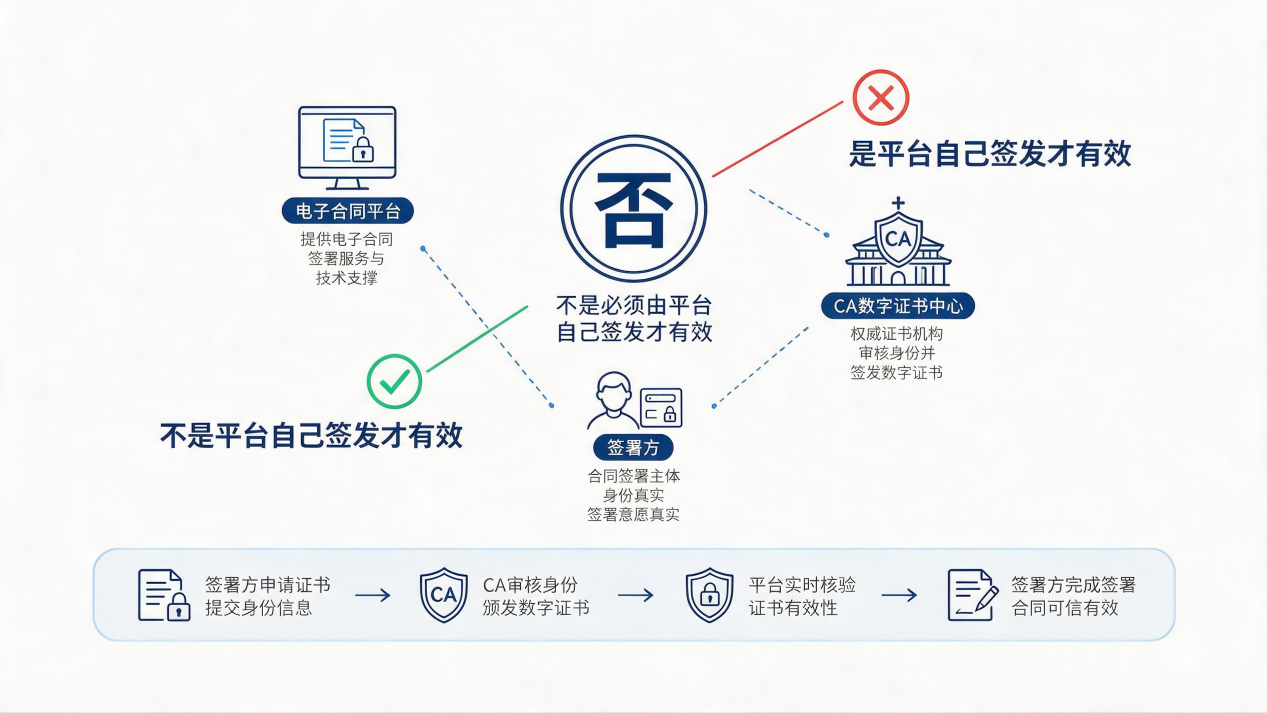
部分电子签厂商在宣传中将“证书自己发,不依赖第三方”作为核心卖点。但从法律效力和业务连续性两个维度看,这个卖点的实际价值有限,而多CA架构解决的问题,恰恰是单一CA模式无法回避的。值得注意的是,即便是拥有自有CA的厂商,在实际业务中也在采用多CA策略。
法律效力:证书由谁“拥有”不影响合同效力
《电子签名法》第十四条确认,可靠的电子签名与手写签名或者盖章具有同等法律效力。判断“可靠”的标准,集中在签名制作数据的专有性、签署时的控制性、签署后改动是否可被发现这三点上。证书由哪家持牌CA签发,不影响合同的法律效力。只要CA持牌、身份核验由CA直接执行、证书由CA直接签发,合同在法庭上的效力就是确定的。
爱签在合规方案中对此有清晰的阐释:电子认证≠电子签,电子认证服务与电子签名平台服务分属不同业务范畴。CA机构是电子签厂商的上游供应商,电子签平台需要调用CA机构签发的数字证书来完成签名。法律要求CA机构必须持牌,但没有要求电子合同平台必须自己持有一家CA机构。只要接入的CA机构是工信部许可的持牌机构,合规链条就是完整的。
多CA架构的工程逻辑:不是“备份”,是“调度”
多CA协同模式的工程逻辑,是在服务商与用户之间建立一层智能调度层。深圳CA推出的多CA通道调度平台,将多家CA能力收拢成统一接口,使CA服务背后不再是“一根独木桥”,而是一条可自动切换、智能分流的“多车道高速路”。业务系统前端的调用方式不变,后端却具备自动切换能力:哪条通道健康,流量走哪条;通道异常时系统在阈值触发后自动隔离,备用通道顶上;主通道恢复后平滑回切,全过程告警、留痕、可审计。
爱签的多CA统一对接平台正是这一逻辑的体现:通过智能路由与冗余备份机制,实现数字证书的跨CA实时签发与高效校验,确保服务高可用。法大大在自有CA基础上进一步构建了多CA冗余通道与多级别证书体系,企业可根据业务场景需求灵活匹配不同持牌CA签发的证书。
即便是腾讯电子签这样拥有自有持牌CA的平台,在跨境业务中也必须与Trustasia CA、GlobalSign、中国香港CA等本地及国际权威CA机构合作,才能签发在目标法域具备法律效力的数字证书。这说明,在全球化业务场景下,没有哪一家CA能够“通吃”所有市场,多CA协同是业务扩展的必然选择。
监管方向也在支持多CA架构
2025年实施的《电子认证业务规则规范》鼓励建立多CA协同机制,提升服务冗余能力,确保业务不间断、稳定运行。这一监管导向的核心逻辑是:CA机构必须直接承担认证责任,但平台可以通过接入多家CA来实现服务的冗余和灵活性。
契约锁在对比分析中明确指出,多CA合作模式的核心优势在于“专业分工”——电子签章平台专注于签署体验和产品功能,CA机构专注于身份认证和证书签发,各司其职、能力互补。这种模式大幅降低了企业的投入成本,同时通过接入多家CA机构实现风险分散和业务连续性保障。
因此,“证书自己发”并不必然等于更安全。对于企业而言,真正重要的是签署服务是否具备冗余通道、历史合同能否持续验签、CA服务变更时是否有备选方案。业务连续性不是牌照归属的附属品,而是电子签章服务选型中必须单独评估的核心指标。